
Описание
Защитете важните файлове. Управлявайте WordPress настройките. Проверете дали промените работят.
Hosting Guard събира основните проверки за сигурност, файловите защити, системните настройки и контрола върху административния достъп в един WordPress панел. Избирате какво да промените, преглеждате предложението и получавате проверка на резултата.
В актуалната версия 0.15.0 разполагате и с управление на съществуващи .htaccess правила, архиви преди промяна, профил „Безопасен продукшън“ и по-подробна диагностика на неуспешните проверки.
Разработен от Webselo.com — дигитална агенция, продуктът е предназначен за самостоятелни WordPress сайтове на Apache 2.4+ или LiteSpeed Enterprise.
- Скенер за конфигурацията, файловите права и HTTP достъпа.
- Индивидуални защити с избрана настройка, резултат и дата на проверката.
- Разпознаване и преглед на съществуващи сървърни правила.
- Управление на избрани константи в
wp-config.php. - Собствен адрес за вход, ограничаване на опитите и IP контрол за администратори.
- Профили за продукшън, WordPress и WooCommerce.
- Временна диагностика с частен лог и възстановяване на предишните настройки.
- История, архиви на сървърните правила и отчет за хостинг поддръжката.
- Безсрочно ползване при валиден активиран лиценз и 180 дни включени обновления и изтегляния.
Важно за хостинга: необходимите сървърни директиви и файлови операции трябва да са разрешени от доставчика. Плъгинът LiteSpeed Cache не определя типа на сървъра и не е задължителен за Hosting Guard.
Ясно състояние на всяка защита
Отметката показва какво сте избрали. Резултатът показва какво е потвърдено. Така различавате включена настройка, работеща защита, непотвърдена проверка и ограничение от хостинга.
- Проверен резултат: виждате кога е направена проверката и какво е установила.
- Конкретна причина: при проблем се показват засегнатата защита, HTTP методът и отговорът, когато са налични.
- Отделни резултати: TRACE, TRACK и DELETE имат собствена диагностична информация.
- Различими неуспехи: защитата, чиято проверка е неуспешна, се отличава от промените, отменени заради общото възстановяване.
- Актуалност: промяна на сървърните правила може да обезсили предишната проверка и да изисква нова.
Непотвърден резултат не се представя като работеща защита. Стар неуспешен опит не означава автоматично, че изключена настройка е активна или че никога не може да се приложи.
Начална конфигурация за продукшън
Hosting Guard предлага фабричен набор за системата и основните защити. Първо виждате точните промени, после потвърждавате. Прегледът позволява да съобразите настройките с хостинга и работата на сайта.
- Работна среда: настройка за production.
- Скрити грешки: изключена WordPress диагностика и публично показване на грешки; отделен режим за PHP грешките.
- Ограничен редактор: забрана на вградения редактор за файлове на теми и плъгини.
- Основни файлови защити: uploads, конфигурационни файлове, логове и служебни директории, с проверки според средата.
- Преглед на обхвата: виждате кои настройки ще се променят и кои ще се запазят, включително тези за достъп и прокси.
Фабричното нулиране е отделно действие от възстановяването на оригиналния .htaccess. Лицензът, потребителските пароли и съдържанието на сайта не се нулират с фабричните настройки.

Преглед на сайта и сървъра
Началният панел показва сървъра, HTTPS, режима за грешки, важните файлове и наличните обновления според данните на WordPress. Отбелязва остарели резултати и познати конфликти с други плъгини за вход и ограничаване на опитите.
Apache и LiteSpeed се разпознават по сървърните данни. Ако LiteSpeed не съобщава изданието си, панелът показва това. Поддръжката е за Enterprise, а конкретните сървърни защити се потвърждават с HTTP проби.
Списъкът с обновления не е база с известни уязвимости и не определя автоматично дадена версия като опасна.

Скенер с конкретни резултати
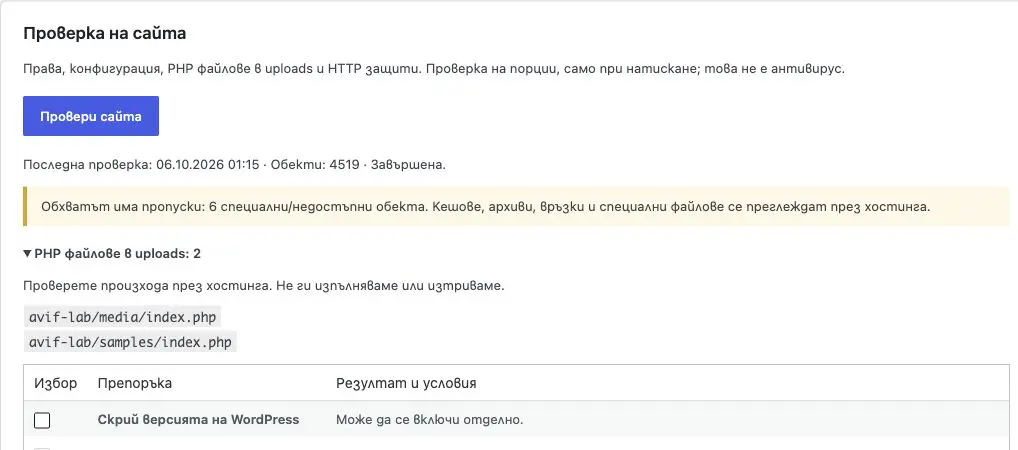
Проверявате конфигурацията, файловите права, наличието на PHP файлове в uploads и поддържаните HTTP защити. Обработката е на порции, с текущ етап и брой проверени обекти.
- Преглеждате препоръките и избирате кои промени да приложите.
- Недостъпните и специалните обекти се отбелязват като пропуснати.
- PHP файловете в uploads се показват за преглед, без автоматично изпълнение или изтриване.
- Последният записан резултат остава достъпен.
Оставете административната страница отворена до приключване на сканирането. Наличието на PHP файл не доказва зараза. Скенерът проверява настройки, достъп и права; не е антивирус.
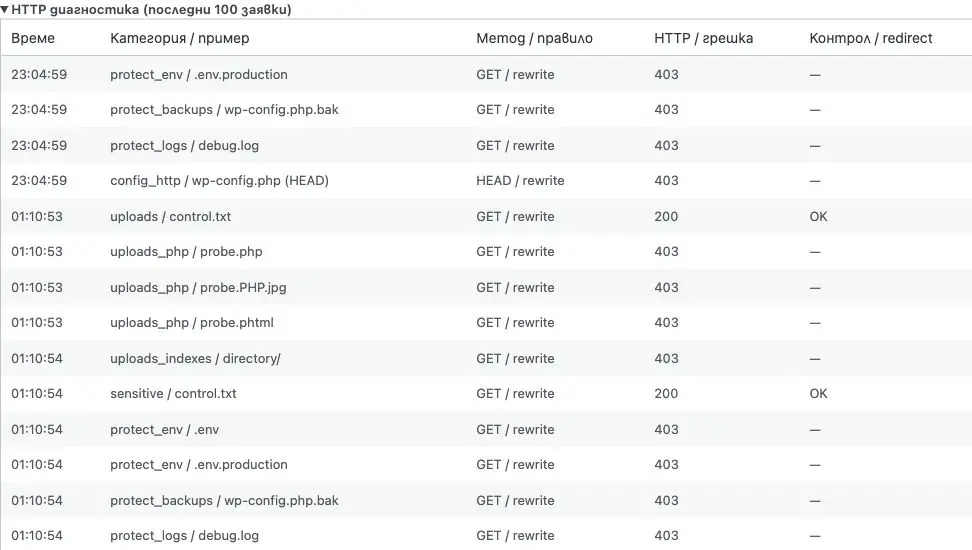
HTTP диагностика — работи ли правилото?
Контролирани заявки проверяват достъпа до безвредни временни ресурси. Записват се методът, HTTP отговорът и резултатът. Действителният wp-config.php се проверява с HEAD заявка, без изтегляне на съдържанието му.
Отговор 400, липсващ ресурс, пренасочване или грешка не се използва самостоятелно като доказателство, че желаната защита работи. При непотвърден резултат панелът показва необходимостта от допълнителна проверка.
Защити на файлове и WordPress функции
Всеки контрол има отделно предназначение. Избирате подходящите за проекта защити и проверявате резултата след записване.
- PHP в uploads: ограничаване на изпълнението през HTTP в папката за качвания.
- Списък с файлове: забрана на автоматичното показване на съдържанието на uploads директорията.
- wp-config.php: защита от директен HTTP достъп, отделно от файловите права.
- .env файлове: ограничаване на публичния достъп до поддържаните файлове за среда.
- Конфигурационни копия: защита на разпознаваеми резервни и временни копия на wp-config.
- Debug/error логове: ограничаване на публичния достъп до поддържаните лог файлове.
- Git/SVN: защита на служебните директории, когато са оставени в публичната част на сайта.
- Редактор за код: единен контрол чрез DISALLOW_FILE_EDIT в раздел „Система“.
- Генератор на WordPress: премахване на стандартното обозначение за версията, със запазени CSS/JavaScript версии за кеширането.
- Pingbacks: ограничаване на входящите и изходящите pingback механизми.
- XML-RPC удостоверяване: ограничаване на този начин за вход, със запазен REST API.
Преди да ограничите XML-RPC, проверете дали използвате Jetpack, мобилно публикуване или друга интеграция, която разчита на него.


Допълнителни HTTP контроли
Разширените филтри се включват по избор. Те могат да ограничат легитимни заявки, затова се съобразяват с интеграциите на конкретния сайт.
- HTTP достъп до wp-cron.php: отделна забрана за сайтове с DISABLE_WP_CRON=true и системен Cron, изпълняващ PHP/WP-CLI. Cron през HTTP ще бъде засегнат.
- TRACE/TRACK: контрол с отделни проверки за двата метода. Възможно е да е необходима сървърна настройка от хостинга.
- DELETE: самостоятелна опция. Методът се използва законно от WordPress и WooCommerce REST API.
- Празен User-Agent: отказ на заявки без такова заглавие; може да засегне мониторинг и интеграции.
- Познати имена на скенери: филтър по User-Agent, който не замества WAF.
- Опасни файлови пътища: филтър за поддържани шаблони в публични GET заявки.
- SQL шаблони: филтър в публични GET заявки, който може да засегне легитимно търсене.
- Числово търсене на автори: ограничаване на публичния параметър author=число. Не скрива автоматично всички авторски страници и потребителски данни.

Съществуващи .htaccess правила и архиви
Имате ръчно добавени правила или блокове от други плъгини? Hosting Guard прочита основния .htaccess и този в uploads и предлага преглед, преди да променя файловете.
- Разпознаване: поддържаните самостоятелни директиви могат да бъдат поети след изричен избор.
- Запазен оригинал: избраните оригинални директиви се коментират с ясно обяснение, че са оригинално съдържание, коментирано от Hosting Guard.
- Отделни правила: новите директиви на Hosting Guard се записват в собствени обозначени блокове.
- Чужди настройки: блокове на WP Rocket, други плъгини и непознати правила се показват за преглед. Неподдържаните зависимости не се поемат автоматично.
- Архив преди промяна: отметката е включена по подразбиране. Запазените файлове могат да се изтеглят от администрацията.
- Проверка преди запис: ако файлът е променен след прегледа, операцията може да бъде спряна, за да не презапише нова редакция.
Три различни действия за възстановяване
- Фабрични настройки: връщане към предложения набор на Hosting Guard в избрания обхват.
- Оригинален .htaccess: възстановяване чрез наличния оригинален архив и запазените данни за промените. По-късни редакции може да изискват ръчен преглед.
- Подразбиращ се WordPress .htaccess: нов преглед с избор кои открити чужди блокове и групи правила да останат, или изричен избор за чист WordPress вариант. Избраните защити на Hosting Guard се добавят отделно.
Оригиналният архив започва от наличния файл при записването му от плъгина. Той не може да възстанови изгубено съдържание отпреди този момент. Други плъгини могат впоследствие да генерират отново собствените си правила.
Вход и административен достъп
Собствен адрес за вход
Избирате собствен маршрут към формата за вход. При включена защита стандартните адреси за вход връщат 404. Запазете новия адрес в отметките си.
Ограничаване на неуспешните опити
Временно ограничение след 10 неуспешни опита за IP адрес и акаунт в рамките на 15 минути, плюс общ ограничител за IP адреса. Успешният вход изчиства ограничението за съответния акаунт.
Разрешени IP адреси за администратори
Задавате IPv4/IPv6 адреси или CIDR диапазони за административния достъп. Ограничението засяга администраторите и техните административни/API заявки, а не всички посетители и купувачи.
При прокси или CDN действителният IP адрес трябва да се предоставя от хостинга по доверен начин. Панелът изисква потвърждение на показания адрес, преди да приложите ограничението.

Управление на системните настройки
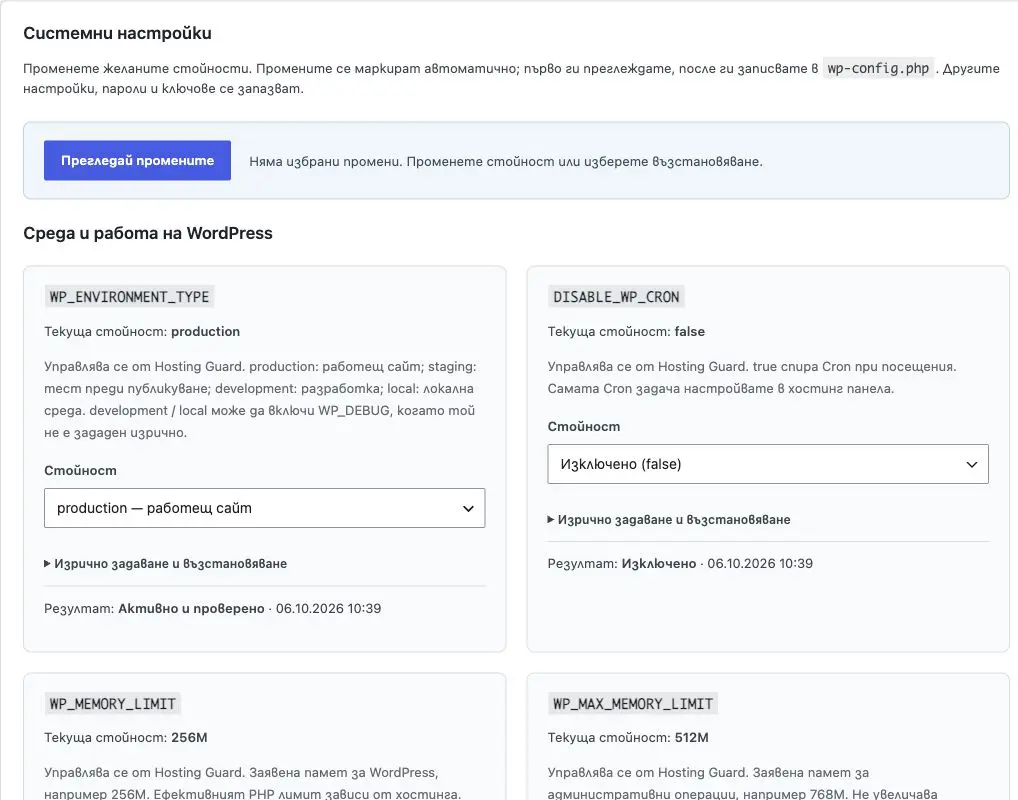
Избирате кои стойности да промените в wp-config.php. Преглеждате разликите, потвърждавате записа и получавате проверка чрез ново зареждане на WordPress.
- WP_ENVIRONMENT_TYPE: production, staging, development или local. Не променя лицензионния вид на инсталацията.
- WP_DEBUG: управление на WordPress режима за диагностика.
- WP_DEBUG_DISPLAY: управление на показването на диагностични грешки.
- WP_DEBUG_LOG: управление на записването на WordPress грешки, включително частен лог при подходяща среда.
- DISABLE_WP_CRON: спиране на автоматичното задействане на WordPress Cron при посещения.
- WP_MEMORY_LIMIT и WP_MAX_MEMORY_LIMIT: заявена WordPress памет за обичайни и административни операции.
- AUTOSAVE_INTERVAL: интервал за автоматично запазване от 30 до 3600 секунди.
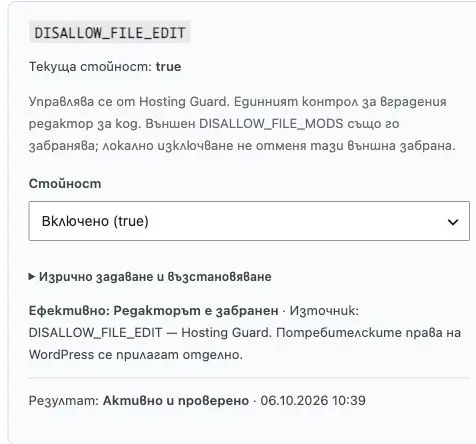
- DISALLOW_FILE_EDIT: забрана на вградения редактор за теми и плъгини.
- FORCE_SSL_ADMIN: изискване за HTTPS в администрацията и входа при работещ HTTPS.
Другите настройки, паролите и ключовете във файла се запазват. Условни, динамични или дублирани дефиниции могат да изискват ръчен преглед вместо автоматично презаписване.
Cron задачата създавате вие в хостинг панела. Hosting Guard управлява константата, но не създава системна Cron задача. Заявената WordPress памет също не увеличава автоматично PHP лимита на хостинга.
Редакторът за код има единен контрол. Разделите „Защити“, „Система“ и профилите използват същата настройка. Панелът показва ефективното състояние и обяснява, когато външна настройка вече забранява редактора.
Временна диагностика с частен лог
Когато търсите проблем, включвате диагностика за 15, 30, 60 или 120 минути. Hosting Guard включва WordPress диагностиката и изключва публичното показване на грешки. Логът се записва извън публичния сайт, когато хостингът осигурява подходящо частно място.
След периода плъгинът опитва да върне предишните диагностични настройки чрез WordPress Cron или при следващо административно зареждане. Точната минута не е гарантирана. Има и ръчно приключване. По-късна промяна на управляваните настройки отменя стария таймер, за да не ги презапише.
Създаденият лог остава за преглед. Връщането на настройките не го изтрива.

HTTPS и ключове за сигурност
Пренасочване към HTTPS
Отделен контрол добавя постоянно пренасочване от HTTP към HTTPS на собствения домейн. Изисква работещ HTTPS и не инсталира SSL сертификат. Ако вече имате пренасочване от хостинга или друг компонент, прегледайте го преди добавяне на ново правило.
HTTPS зад доверено прокси
Задавате доверените IP/CIDR адреси на проксито. Hosting Guard може да добави собствен блок за разпознаване на HTTPS, който доверява съответната заглавка само от тези адреси. Списъкът трябва да е предоставен от хостинга.

Регенериране на WordPress ключовете и солите
Бутонът генерира нови WordPress ключове и соли локално. Всички текущи WordPress сесии се прекратяват, включително административната. Потребителските пароли остават същите.
Поддържаните Webselo клиентски лицензионни данни се прекриптират и проверяват. Други компоненти, използващи солите за криптиране, може да изискват повторно свързване. На сайт с централния Webselo License Manager операцията е блокирана за защита на издателските данни.

Файлови права, история и възстановяване
След сканиране можете да приложите препоръчаните права върху избрани рискови обекти. За обичайните файлове и директории се използват цели 0644 и 0755; по-строгите работещи права се запазват.
За wp-config.php има три режима:
- Стандартно — 0644: собственикът може да чете и записва; групата и останалите потребители имат файлово четене.
- По-сигурно — 0600/0640: собственикът чете и записва; груповото четене се запазва само когато е необходимо за хостинга.
- Само за четене — 0400/0440: собственикът чете, с възможно групово четене. Записът е ограничен и управлението на системните настройки изисква първо да разрешите запис отново.
Преди и след промяната се проверяват файловият собственик, четимостта от PHP и работата на сайта. Хостинг ограниченията могат да попречат на прилагането.

Разбираема история на промените
Историята показва действията и резултатите. За поддържаните системни промени се записват стойностите преди и след промяната, без пароли, соли и лицензионни ключове. По-старите записи се представят според наличните данни.
Незавършена промяна и аварийно възстановяване
При неуспешна операция Hosting Guard опитва да върне собствените промени. Ако възстановяването е непълно, панелът показва необходимите действия вместо да приема операцията за завършена.
Предвидени са указания за хостинг поддръжката, авариен режим и CLI инструменти. Архивите на правилата и данните за възстановяване не са резервно копие на целия сайт.
Данни при деинсталация
Избирате дали локалните данни на плъгина да се запазят, или да бъдат изтрити при деинсталация. При незавършени файлови промени почистването може да бъде спряно, за да се запазят необходимите данни за възстановяване. Изтриването на плъгина не е равнозначно на връщане на оригиналния .htaccess.
Готови профили за различни проекти
Избирате начална конфигурация и виждате разликите спрямо текущите настройки. Прилагането става след потвърждение. Последният успешно приложен профил се запазва; последващи отклонения могат да бъдат отбелязани.
- Безопасен продукшън: основни файлови защити и скрити грешки. Запазва настройките за вход, IP адреси, HTTPS и Cron. Изключва рисковите допълнителни HTTP филтри и оставя REST API, XML-RPC и клиентския вход достъпни.
- Стандартен WordPress: основни файлови защити и ограничаване на неуспешните опити. Съществуващите допълнителни HTTP настройки се запазват според предложението.
- WooCommerce магазин: основни защити със запазен клиентски вход и REST операции. Изключва DELETE и част от филтрите, които могат да пречат на интеграциите и търсенето.
- Персонализиран: индивидуален избор на поддържаните защити.
Профилите са начална конфигурация. Преглеждайте предложението и проверявайте конкретните интеграции на сайта след прилагането.

Пренос на настройки между проекти
Изнасяте поддържаните защитни настройки в JSON и ги преглеждате преди импорт на друг сайт. Профилът не пренася лицензионни ключове, IP списъци, адреса за вход, файлови права, история, соли или останалата конфигурация на конкретната инсталация.
Всеки нов хостинг се проверява отделно, а инсталацията трябва да е разрешена от активирания лиценз.
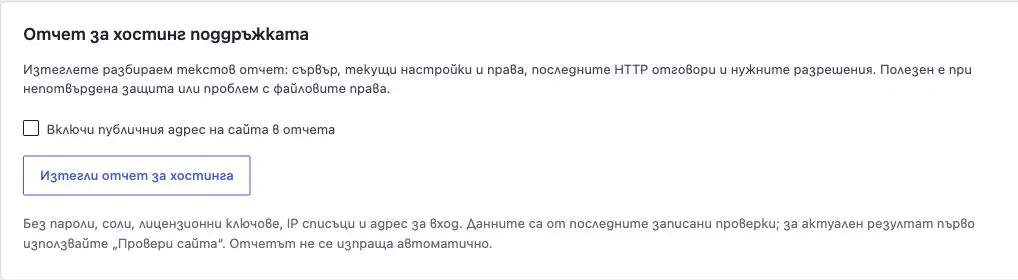
Отчет за хостинг поддръжката
Един бутон създава текстов отчет със средата, системните настройки, файловите права и последните записани проверки. Получавате информация за неуспешните HTTP проби и необходимите разрешения.
Отчетът не включва пароли, соли, лицензионни ключове, IP списъци и тайния адрес за вход. Публичният адрес на сайта се добавя само при изричен избор. Файлът се изтегля при вас и не се изпраща автоматично до Webselo или хостинга.
За актуален отчет първо изпълнете проверка на сайта — генерирането използва наличните записани резултати.
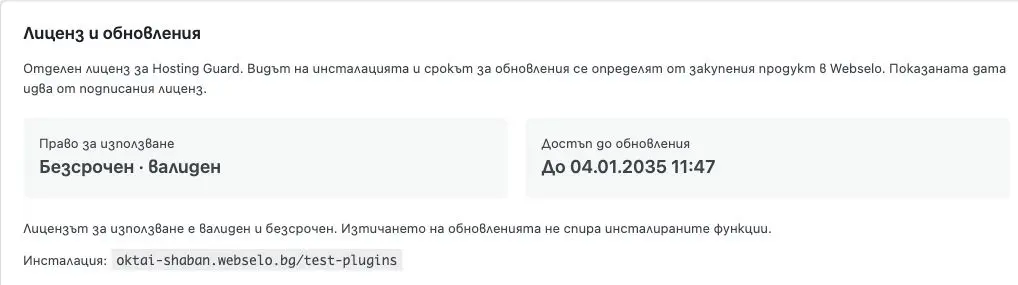
Лиценз, инсталация и обновления
Инсталирате готовия ZIP през WordPress и активирате своя Hosting Guard лиценз. Инсталирането и включването на плъгина са отделни от лицензионната активация. За използване на настройките и операциите е необходим валиден активиран лиценз.
Панелът показва отделно правото за използване и срока за обновления. Конкретните разрешени домейни, поддомейни и ограничения идват от активирания лиценз.
Какво включва стандартната покупка?
- Безсрочен лиценз за един основен домейн и една основна WordPress инсталация.
- До 20 поддомейна към същия основен домейн, включително staging, test, dev и други имена, с отделни активации.
- 180 календарни дни обновления и изтегляния от плащането.
- Безплатен монтаж и настройки във вашия уебсайт.
- Безплатно отстраняване на установени бъгове в самия плъгин, докато имате активен достъп до обновления.
За друг основен домейн е необходим отделен лиценз или изрично договорен обхват. Developer лицензът е отделно право и не е част от стандартната покупка.
Безсрочно използване, отделен срок за обновления
180 дни е срокът за включените обновления и изтегляния, а не срокът за работа на плъгина. При валиден активиран безсрочен лиценз продължавате да използвате инсталираната версия. Подновяването удължава достъпа до нови версии.
Временна липса на връзка с лицензионния сървър не спира вече валиден активиран безсрочен лиценз. Изтичането на обновленията е различно от отмяна или невалидност на лиценза. При невалиден лиценз операциите на продукта се заключват.
Поверителност при лицензионна проверка
Изпращат се идентификаторът на продукта, адресът и идентификаторът на инсталацията и данни за активацията. Файловете, IP списъците и журналите не се изпращат на лицензионния сървър.
Изисквания и съвместимост
- WordPress: версия 6.5 или по-нова.
- PHP: версия 8.1 или по-нова.
- Сървър: Apache 2.4+ или LiteSpeed Enterprise.
- Инсталация: самостоятелен WordPress сайт с локална uploads директория.
- Сървърни защити: разрешени необходимите директиви и контролирани HTTP заявки към собствения сайт.
- Файлови промени: подходящ собственик, необходимите права и поддържана проверка на собствеността.
- Промени в wp-config.php: записваем файл и директория и подходящо непублично временно място.
- Прокси и IP ограничения: действителните адреси трябва да се предоставят само от доверени проксита.
На Apache хостингът трябва да разрешава необходимите Rewrite, FilesMatch/Require и Options директиви според избраната защита. За собствения адрес за вход са нужни работещи постоянни връзки.
OpenLiteSpeed, Nginx и WordPress Multisite не са част от поддържания обхват за прилагане на сървърните защити в тази версия.
WooCommerce не е задължителен. За магазин е предвиден отделен профил. Чуждите кеширащи и сървърни правила могат да се запазят при прегледа, но конкретните плъгини, теми и интеграции трябва да се проверят на вашия сайт.
Hosting Guard не включва антивирусно почистване, пълен WAF, двуфакторно удостоверяване или пълен бекъп. Той подпомага основната защита, конфигурацията и техническата поддръжка.
Често задавани въпроси
Може ли да поеме вече добавени ръчно правила?
Да, за поддържаните самостоятелни директиви, след преглед и потвърждение. Оригиналните редове се запазват като ясно обозначени коментари. Непознатите и зависимите правила остават за ръчна проверка.
Фабричното нулиране връща ли оригиналния .htaccess?
Не. Фабричните настройки, възстановяването на оригиналния файл и създаването на подразбиращ се WordPress .htaccess са отделни действия с различен обхват.
Защо дадена защита не се включва?
Причината може да е хостинг ограничение, файлови права, променен файл или непотвърдена HTTP проба. Панелът показва наличните подробности. При общо възстановяване различава неуспешната проверка от отменените заради нея промени.
Трябва ли да включа всички HTTP филтри?
Не. Някои могат да ограничат нормални REST операции, търсене, мониторинг или интеграции. Профилът „Безопасен продукшън“ предлага консервативна начална конфигурация.
Мога ли да управлявам Cron от панела?
Можете да зададете DISABLE_WP_CRON. Самата системна Cron задача създавате в хостинг панела. Забраната на HTTP достъпа до wp-cron.php е отделна опция.
Показва ли временната диагностика грешки на посетителите?
Тя изключва публичното показване и използва частен лог при подходящ хостинг. След периода се опитва да върне предишните настройки; има и ръчно приключване.
Спира ли работата след 180 дни?
Не. При валиден активиран безсрочен лиценз използвате инсталираната версия. За нови версии и включеното отстраняване на установени бъгове е необходим активен достъп до обновления.
Нужни ли са SSH или умения за програмиране?
Обичайните проверки и настройки се извършват през WordPress. За ограничения на сървъра и аварийно възстановяване може да е необходима хостинг поддръжка.
Описанието отразява Hosting Guard 0.15.0. Качените снимки показват интерфейса на 0.11.0 и не представят всички добавени впоследствие функции. Числата, състоянията и датите са демонстрационни. Показаната дата за обновления е от примерен лиценз; стандартната покупка включва 180 календарни дни обновления и изтегляния.
Hosting Guard — комерсиален продукт на Webselo.com, дигитална агенция.
© 2026 Webselo.com. Всички права запазени. Продуктът е защитен с авторски права. Неразрешеното разпространение е забранено съгласно приложимите права и условията на закупения лиценз.
При въпроси използвайте официалната форма за запитване в сайта на Webselo.com.


